
快速導覽
隱藏
ISO 27001 輔導常見問題:導入、認證、TAF 與 CNS 說明
文章摘要
企業在評估 ISO 27001 輔導、導入或認證時,常常不是一開始就清楚知道要怎麼做,而是先遇到客戶要求、標案條件、供應鏈稽核或資安管理壓力,才開始確認:「ISO 27001 要怎麼導入?需要多久?一定要 TAF 或 CNS 嗎?」
這篇文章整理 ISO 27001 導入前期最常見的問題,包括 ISO 27001 輔導、導入與認證的差異,TAF/CNS 證書怎麼判斷,導入範圍怎麼切,驗證機構怎麼選,文件要準備多久,以及人力不足的公司是否也能導入 ISO 27001。
本文適合正在評估 ISO 27001 輔導、認證準備、TAF/CNS 證書需求,或想先釐清導入方向的企業閱讀。
重點搶先看
- ISO 27001 輔導不只是協助企業寫文件,而是協助企業建立可被稽核、也能實際運作的資訊安全管理制度。
- 新導入 ISO 27001 的企業,通常應直接依現行版本規劃;舊版轉版問題主要影響已取得舊版證書的企業。
- 是否需要 TAF 或 CNS 27001,應先看買方、標案、合約或主管機關是否明確要求。
- 如果沒有指定 TAF 或 CNS,企業可依客戶需求、驗證成本、準備時程與未來使用情境評估,不一定要主動選擇較高負擔的驗證路線。
- ISO 27001 導入範圍會影響輔導費用、驗證費用、文件量、人員參與與稽核範圍,前期應先釐清。
- 人力不足的企業仍可導入 ISO 27001,但制度設計要符合標準,也要能讓公司實際維持運作。
一、企業為什麼會需要 ISO 27001 輔導?
多數企業開始接觸 ISO 27001,不一定是因為已經完整了解標準,而是遇到實際需求,例如客戶要求供應商取得 ISO 27001 認證、標案要求提供資安管理證明、國際客戶要求資訊安全管理制度,或公司本身希望強化資安管理。
這時候,企業常會遇到幾個問題:
- ISO 27001 到底要導入哪些範圍?
- 是否一定要取得認證?
- 要不要選 TAF 或 CNS 27001?
- 文件要準備多少?
- 公司內部人力不足,能不能做?
- 驗證機構要怎麼選?
- 多久可以拿到證書?
ISO 27001 輔導的價值,就是協助企業把標準要求轉換成公司可以理解、可以執行、也能接受驗證的做法。
二、ISO 27001 輔導、導入、認證有什麼不同?
很多企業會把「輔導」、「導入」和「認證」混在一起。這三件事有關係,但不完全相同。
| 名稱 | 白話意思 | 企業主要要做什麼 |
|---|---|---|
| ISO 27001 輔導 | 顧問協助企業理解標準、建立文件、規劃制度與準備驗證 | 提供公司現況、配合討論、完成文件與紀錄 |
| ISO 27001 導入 | 公司把 ISO 27001 要求落實到資訊安全管理制度中 | 確認範圍、盤點資產、做風險評估、建立管制措施、執行內稽與管理審查 |
| ISO 27001 認證 | 第三方驗證機構稽核後,確認企業符合 ISO 27001 要求並核發證書 | 選擇驗證機構、接受一階與二階稽核、改善缺失並取得證書 |
簡單說,輔導是協助企業準備,導入是企業實際建立制度,認證則是由第三方驗證機構確認制度是否符合要求。
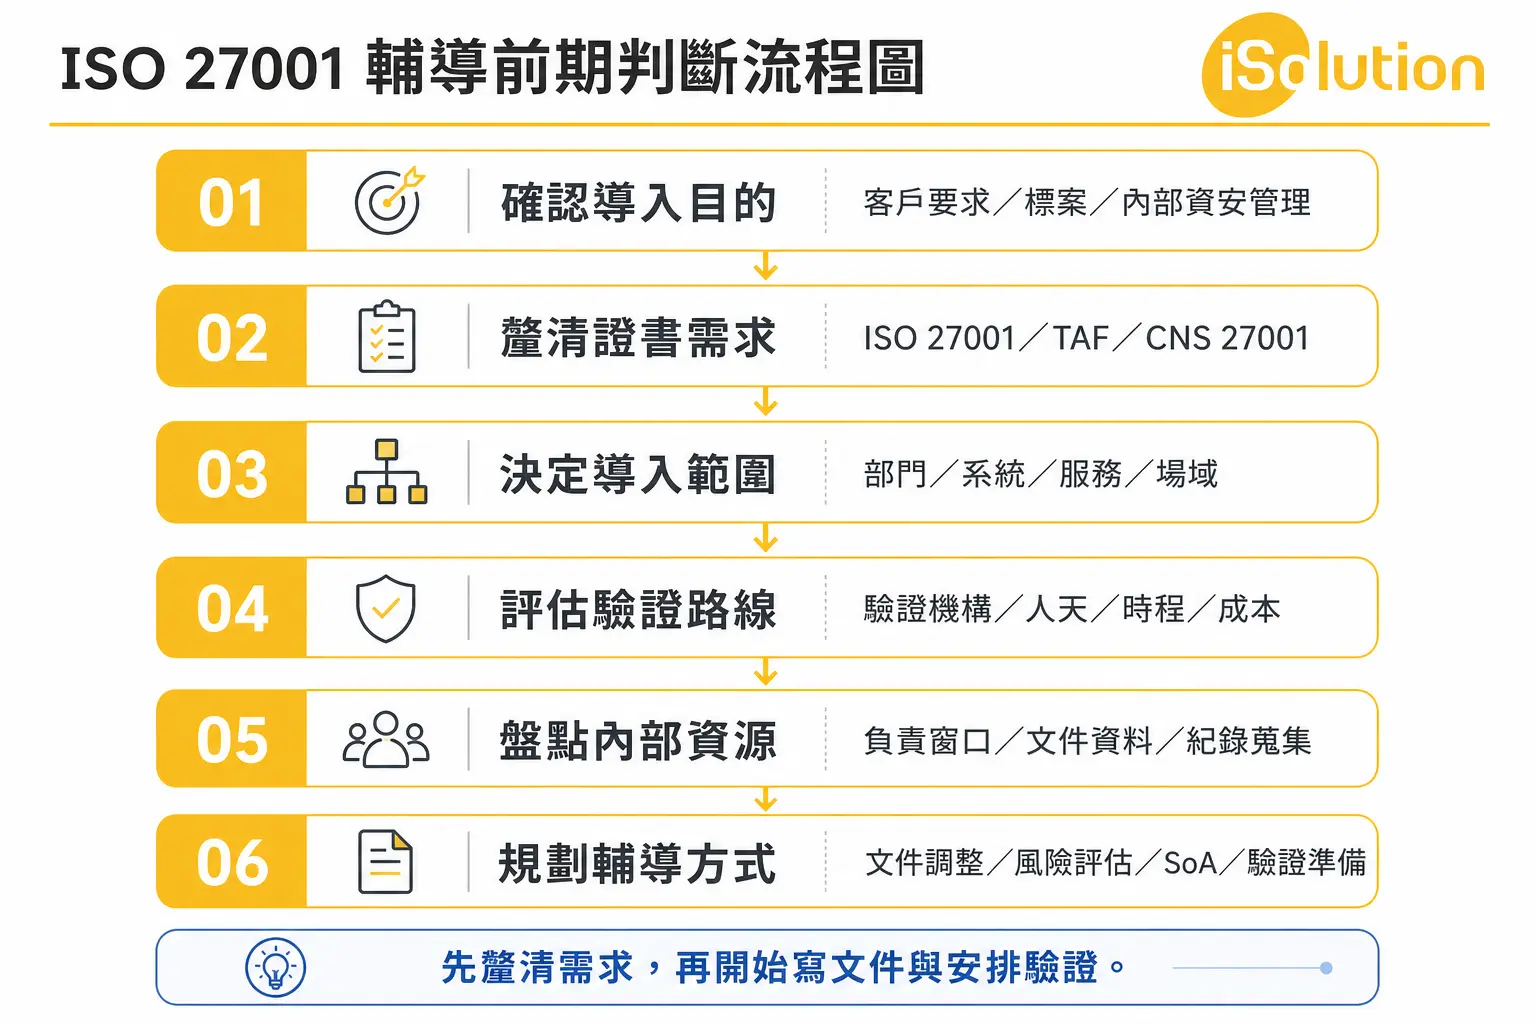
iSolution 在輔導前期常遇到的情況是,企業真正卡住的不是「文件要怎麼寫」,而是還沒先釐清證書需求、導入範圍、驗證機構與內部配合方式。這些前期決策如果沒有先確認,後面文件再完整,也可能不符合客戶或驗證需求。
如果企業只是為了取得證書,卻沒有把制度設計成公司能執行的方式,後續維持會很辛苦。反過來說,如果前期範圍、驗證要求與文件方向先確認清楚,導入過程通常會順很多。
三、現在導入 ISO 27001,還需要注意 2013/2022 版本差異嗎?
ISO 官方資料顯示,ISO/IEC 27001:2022 目前狀態為 Published,發布日期為 2022 年 10 月,ISO/IEC 27001:2013 則已列為 Withdrawn。因此,對於新導入 ISO 27001 的企業來說,重點通常不是「要不要等新版」或「要不要轉版」,而是直接依現行 ISO/IEC 27001:2022 版本規劃導入。
如果企業過去已經取得 ISO 27001 舊版證書,才需要進一步確認:
- 目前證書版本與有效狀態
- 是否已完成新版轉換
- 文件、風險評估與 SoA 是否需要重新檢視
- Annex A 控制措施是否已依新版架構調整
- 驗證機構對後續稽核的要求
因此,本文會保留 ISO 27001:2022 的必要背景,但不把重點放在改版消息。現在企業更需要關心的是:如何依現行版本建立可被驗證、也能實際運作的資訊安全管理制度。
四、導入 ISO 27001 一定要選 TAF 或 CNS 27001 嗎?
不一定。
iSolution 在輔導前期通常會先確認:企業取得 ISO 27001 認證的目的,是來自客戶要求、標案要求、供應鏈要求,還是企業內部資安管理需求。
如果買方、標案或合約明確要求 CNS 27001,或要求 TAF 認可證書,企業就應依該要求規劃。這種情況通常沒有太多選擇,因為證書形式本身就是客戶要求的一部分。
但如果客戶只是要求企業通過 ISO 27001,沒有指定 CNS 27001 或 TAF 認可證書,企業就可以進一步評估是否真的需要選擇 TAF 路線。
實務上,TAF 認可路線通常會有較高的準備要求,也可能影響輔導時間、驗證安排與整體成本。因此,如果買方、標案或合約沒有明確指定 TAF 或 CNS 27001,iSolution 通常會建議企業先確認是否真的需要走 TAF 路線,避免在沒有必要的情況下增加準備負擔。
這並不是否定 TAF 的價值,而是要回到企業真正的需求:
客戶要的是 ISO 27001 證書、TAF 認可證書,還是 CNS 27001 標示?
這件事應該在導入初期就先釐清。
顧問提醒:企業不一定要主動選擇 TAF 認可證書。若買方、標案或合約沒有明確要求 TAF 或 CNS 27001,建議先確認一般 ISO 27001 證書是否已能滿足需求,避免在沒有必要的情況下增加輔導時間、驗證人天與成本。
資料來源:
TAF ISO/IEC 17021-1 管理系統驗證機構名錄
哪些驗證機構可以做 TAF 認可的 ISO 27001 驗證?
不是每一家驗證機構都能核發 TAF 認可的 ISO 27001 證書。企業若需要 TAF 認可證書,應先確認驗證機構是否在 TAF 認證名錄中,且具備相關管理系統驗證範圍。
以下名單為依 TAF「ISO/IEC 17021-1 管理系統驗證機構」名錄於本文更新時查詢之資料。由於認證範圍、資格狀態與名錄可能異動,企業在選擇驗證機構前,仍應以 TAF 官方名錄與驗證機構正式回覆為準。
| 認證編號 | 驗證機構名稱 |
|---|---|
| MS001 | 台灣檢驗科技股份有限公司 |
| MS004 | 新加坡商英國標準協會集團私人有限公司臺灣分公司 |
| MS012 | 法標國際認證股份有限公司 |
| MS013 | 環奧國際驗證有限公司 |
| MS017 | 亞瑞仕國際驗證股份有限公司 |
| MS020 | 財團法人台灣商品檢測驗證中心 |
| MS031 | 台灣德國北德技術監護顧問股份有限公司 |
| MS034 | 愛台灣驗證股份有限公司 |
| MS035 | 通用國際驗證服務股份有限公司 |
查詢日期:2026 年 8 月 8 日
查詢來源:TAF ISO/IEC 17021-1 管理系統驗證機構名錄
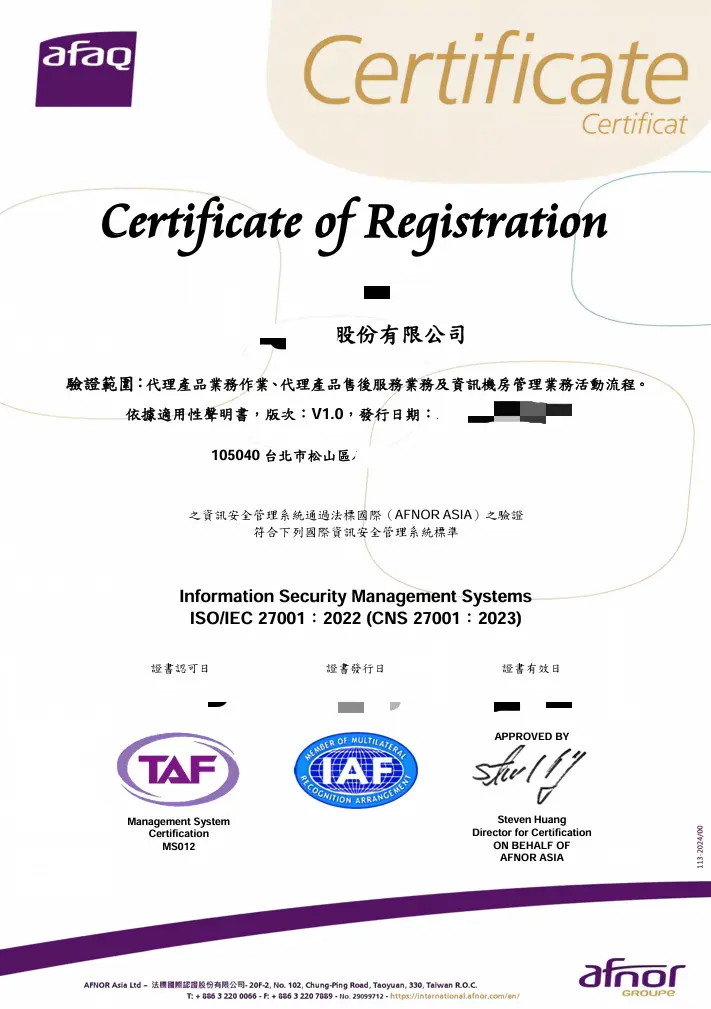
五、TAF、CNS 27001 與一般 ISO 27001 證書差在哪裡?
TAF、CNS 27001 和一般 ISO 27001 證書,常被企業混在一起理解,但它們不是完全相同的概念。
| 類型 | 白話說明 | 企業應注意什麼 |
|---|---|---|
| 一般 ISO 27001 證書 | 由驗證機構依 ISO/IEC 27001 標準稽核後核發的證書 | 通常可滿足一般客戶要求,但仍要確認買方是否接受該驗證機構與證書格式 |
| TAF 認可證書 | 驗證機構在 TAF 認可範圍內核發,證書上通常會呈現 TAF 認可標誌或相關認可資訊,實際呈現方式以驗證機構證書格式為準 | 需確認驗證機構是否具備相關管理系統驗證認可範圍 |
| CNS 27001 標示 | 證書上呈現 CNS 27001 相關標示或內容 | 若買方要求 CNS 27001,應在申請驗證前就先確認驗證路線與證書呈現方式 |
實務上,如果企業需要 CNS 27001,應在一開始申請驗證時就跟顧問與驗證機構確認,而不是等證書核發後才處理。
TAF 認可、CNS 27001 標示與一般 ISO/IEC 27001 證書的差異,會受到驗證機構資格、認可範圍、申請方式與證書格式影響。前期沒有確認清楚,後續可能造成證書不符合買方、標案或合約要求。
六、ISO 27001 導入範圍應該怎麼切?
ISO 27001 導入範圍會直接影響導入成本、輔導費用、驗證費用、文件量、人員參與程度與稽核範圍。
如果客戶或標案沒有要求全公司導入,企業可以依實際需求,先從較小且合理的範圍開始。例如:
- 資訊部門
- 特定系統
- 特定服務
- 實體機房
- 上網環境
- 與客戶資料處理有關的部門或流程
範圍切得越大,通常需要盤點的人員、流程、資產、供應商與控制措施就越多。範圍切得越小,導入成本可能較容易控制,但仍要合理反映企業實際提供的服務與資訊安全風險。
範圍越大,不一定代表越好,因為需要納入的人員、流程與紀錄會增加;範圍越小,也不一定能被接受,因為它仍然要能對應客戶真正關心的服務、資料或資安風險。
因此,範圍不是越小越好,也不是越大越好,而是要能回答:
- 客戶要求涵蓋的是哪個服務或流程?
- 公司想取得證書的目的為何?
- 哪些人員、系統、場域與資料處理活動應納入?
- 驗證機構是否能接受這樣的範圍描述?
導入前期先把範圍切清楚,可以避免後續文件寫了又改、稽核範圍不一致,或證書內容無法回應客戶需求。
本文重點:ISO 27001 導入範圍不是越大越好,也不是越小越好。真正重要的是範圍是否能回應客戶要求、企業實際服務內容與資訊安全風險。範圍一開始切錯,後續文件、驗證費用與稽核安排都可能受到影響。
七、ISO 27001 驗證機構要怎麼選?
驗證機構的選擇,會影響 ISO 27001 認證安排、時程、費用與證書接受度。
企業可從以下幾個角度評估:
| 評估項目 | 說明 |
|---|---|
| 是否需要 TAF 或 CNS | 若買方要求 TAF 或 CNS 27001,應優先確認驗證機構資格 |
| 客戶是否指定驗證品牌 | 有些客戶會偏好特定驗證機構或國際品牌 |
| 驗證費用 | 不同驗證機構會基於公司人數與資安風險、人力成本的情況進行報價。因此費用不盡相同。 |
稽核人天與時程 | 驗證機構會依企業人數、導入範圍與驗證要求估算稽核人天;若採 TAF 認可路線,通常至少會有基本人天要求,實際人天與時程仍應以驗證機構報價與安排為準 |
| 產業經驗 | 若企業產業較特殊,可考慮驗證機構是否熟悉相關產業 |
| 溝通與配合方式 | 包含語言、窗口、文件要求與稽核安排 |
iSolution 可依企業的客戶要求、預算、時程、TAF/CNS 需求與驗證機構條件,協助企業進行初步建議與配對。
如果企業還不確定應該選一般 ISO 27001、TAF 認可證書或 CNS 27001,建議不要急著先決定驗證機構,而是先整理客戶要求與預計認證範圍,再由顧問協助判斷比較合適的驗證路線。
八、ISO 27001 文件要準備多久?多久可以拿證?
ISO 27001 文件準備時間,會受到導入範圍、公司配合度、資料完整性、人員安排與驗證機構時程影響。
以 iSolution 的輔導方式來說,ISO 27001 相關公版文件架構已經具備。真正需要花時間的,不是從零開始寫文件,而是和企業討論後,把文件調整成符合公司實際運作的版本。
一般來說,企業可先用約半年作為 ISO 27001 輔導與取證規劃的基準。如果範圍較單純、內部配合度高、資料準備快、驗證機構時程順利,約三個月完成取證也可能發生。
但這不是固定承諾。實際時程仍會受到以下因素影響:
- 導入範圍大小
- 公司內部配合速度
- 文件討論與確認時間
- 資產盤點與風險評估進度
- 紀錄是否足夠
- 內部稽核與管理審查安排
- 驗證機構一階、二階稽核時程
- 缺失改善時間
因此,企業在評估 ISO 27001 輔導時,不應只問「最快多久拿證」,而應先確認自己目前的準備程度與可配合資源。
九、人力不足的公司可以導入 ISO 27001 嗎?
可以,但制度要設計得合理。
ISO 27001 不是要求企業建立一套龐大到無法維持的文件系統,而是要求企業能識別資訊安全風險,建立適當的管理制度,並持續執行與改善。
如果公司人力有限,iSolution 顧問在輔導時會協助企業思考:
- 哪些管制方式符合標準要求,也能讓公司實際運作?
- 哪些紀錄需要保留?
- 哪些資料可以由現有流程整理出來?
- 哪些工作應由內部人員負責?
- 哪些文件與紀錄可由顧問引導完成?
顧問可以協助引導資料蒐集、文件調整、風險評估、SoA、內部稽核與驗證準備,但企業仍需要有人理解制度並配合執行。
否則即使短期取得證書,後續維持與追查仍可能出現困難。
顧問建議:人力不足的企業更需要把 ISO 27001 做成可以維持的制度,而不是只完成一套看起來完整的文件。輔導時應優先確認哪些紀錄能從既有流程取得,哪些管制措施可以用公司現有資源落實。
十、ISO 27001 Annex A、93 項控制措施與 SoA 要怎麼看?
ISO 27001 導入時,企業一定會遇到 Annex A、控制措施與 SoA。
白話來說:
- Annex A 是 ISO 27001 提供的控制措施參考清單。
- ISO 27001:2022 Annex A 共整理為 93 項控制措施。
- 企業不是把 93 項全部照抄,而是要依風險評估結果判斷哪些控制措施適用。
- SoA 是適用性聲明,用來說明哪些控制措施適用、哪些不適用,以及理由。
這部分如果深入展開,會變成另一篇完整文章。因此本文只先提醒:導入 ISO 27001 時,企業需要重新檢視風險評估、控制措施與 SoA,而不是只做文件格式調整。
本文不列完整 93 項控制措施清單,若企業需要逐項了解 Annex A 控制措施、適用性判斷與 SoA 關係,可延伸閱讀下方文章。
延伸閱讀:
十一、ISO 27001 輔導前,企業可以先準備哪些資料?
如果企業正在評估 ISO 27001 輔導,可以先整理以下資料:
| 類別 | 建議準備內容 |
|---|---|
| 客戶或標案要求 | 是否要求 ISO 27001、CNS 27001、TAF 或特定驗證機構 |
| 導入目的 | 是為了客戶要求、標案、資安治理、供應鏈,還是內部管理 |
| 預計導入範圍 | 部門、系統、服務、場域或流程 |
| 組織資料 | 組織圖、人員分工、主要負責窗口 |
| 資訊資產 | 系統、設備、資料、機房、雲端服務等 |
| 既有管理規則 | 權限管理、備份、防火牆、供應商管理、資安事件處理等 |
| 外部供應商 | 雲端服務商、IT 外包商、系統維護商 |
| 預計時程 | 是否有客戶要求期限或標案截止時間 |
| 內部資源 | 可配合的人員、主管支持程度、文件準備狀況 |
不需要一開始就全部準備完整,但越早釐清這些資料,越容易評估導入範圍、輔導方式、時程與驗證安排。
十二、iSolution 可以如何協助 ISO 27001 輔導?
iSolution 協助企業導入 ISO 27001 時,不只是提供文件範本,而是依企業實際需求,協助釐清導入目的、認證要求與可行的執行方式。
常見協助內容包括:
- 協助確認客戶或標案是否要求 ISO 27001、TAF 或 CNS 27001
- 協助評估導入範圍
- 協助選擇合適的驗證機構
- 協助建立或調整 ISO 27001 文件
- 協助進行資訊資產盤點與風險評估
- 協助建立 SoA 適用性聲明
- 協助準備內部稽核與管理審查
- 協助驗證前準備與缺失改善
- 協助企業在符合標準的前提下,設計可維持的管理方式
如果企業還不確定自己需要哪一種證書、導入範圍要怎麼切,或是否需要 TAF/CNS 27001,可以先從導入前期評估開始。
延伸閱讀:
ISO 27001 輔導常見問題 FAQ
ISO 27001 導入範圍可以只切資訊部門嗎?
可以,但要看企業的認證目的與客戶要求。
如果客戶要求的是特定服務或資訊系統,導入範圍可以依該服務、系統或部門規劃。但範圍不能只為了降低成本而切得不合理,仍要能反映企業實際的資訊安全風險與服務內容。
ISO 27001 輔導一定要找顧問嗎?
不一定。若企業內部已有熟悉 ISO 27001、資訊安全管理制度、風險評估、內部稽核與驗證流程的人員,可以自行規劃導入。
但多數企業會找顧問協助,是因為 ISO 27001 不只是寫文件,還涉及導入範圍、風險評估、控制措施、SoA、驗證機構溝通與稽核準備。顧問可以協助企業降低摸索時間,避免文件與實際運作脫節。
ISO 27001 一定要做 TAF 認證嗎?
不一定。若買方、標案或合約要求 TAF 或 CNS 27001,企業就應依要求規劃。若只是要求通過 ISO 27001,沒有指定 TAF 或 CNS,企業可依實際需求、預算、時程與客戶接受度評估。
iSolution 通常會建議企業先確認客戶要求,再決定是否需要選擇 TAF 路線,避免增加不必要的準備負擔。
CNS 27001 和 ISO 27001 證書一樣嗎?
不完全一樣。ISO 27001 是國際標準,CNS 27001 是台灣對應 ISO/IEC 27001 的國家標準編號/標示。若買方明確要求 CNS 27001,企業應在申請驗證前就先確認證書是否需要呈現 CNS 27001。
這件事應在驗證前期確認,不建議等證書核發後才處理。
ISO 27001 輔導多久可以拿證?
一般建議以約半年作為規劃基準。若範圍單純、內部配合度高、資料準備快、驗證機構時程順利,約三個月完成取證也可能發生。
實際時間仍取決於導入範圍、文件準備、紀錄完整度、內部稽核、管理審查、驗證機構安排與缺失改善情況。
公司人力不足,可以導入 ISO 27001 嗎?
可以,但制度設計要符合公司實際能力。
顧問可以協助引導文件建立、資料蒐集、紀錄整理、風險評估與驗證準備,但企業仍需要內部人員配合。ISO 27001 的重點不是做出一套很厚的文件,而是建立企業能持續維持的管理制度。
ISO 27001:2022 和舊版差異很大嗎?
ISO 27001:2022 對管理系統條文與 Annex A 控制措施都有調整。對新導入企業來說,通常直接依現行版本規劃即可。對已取得舊版證書的企業,則應確認證書狀態、文件、風險評估、SoA 與控制措施是否已完成更新。
已經有 ISO 27001 證書,還需要重新檢查文件嗎?
建議定期檢查。即使已取得 ISO 27001 證書,企業仍應確認文件是否符合現行版本、實際流程是否有變更、風險評估是否仍有效、SoA 是否需要更新,以及控制措施是否仍符合公司現況。
結語:ISO 27001 輔導前,先把需求問清楚
企業導入 ISO 27001 前,不應只問「多久可以拿證」或「費用多少」,而應先確認幾件更關鍵的事:
- 客戶或標案到底要求 ISO 27001、TAF,還是 CNS 27001?
- 導入範圍應該包含哪些部門、系統或服務?
- 公司內部有多少人力可以配合?
- 是否需要特定驗證機構?
- 文件與制度要如何設計,才符合標準又能持續運作?
這些問題先釐清,後續 ISO 27001 輔導、文件建立、風險評估、SoA、內部稽核與驗證準備,才不會走冤枉路。
如果企業正在評估 ISO 27001 輔導,但還不確定是否需要 TAF/CNS 證書、導入範圍怎麼切、驗證機構怎麼選,或內部人力是否足夠,可以先由 iSolution 協助進行導入前期評估。先釐清客戶要求、企業現況與驗證目標,再規劃合適的 ISO 27001 輔導方式,通常會比一開始就直接寫文件更有效率。
延伸閱讀